Após sofrer um ataque hacker e desenvolver uma solução tecnológica própria para reconstruir a operação do cartório que trabalha, registrador gaúcho vê no episódio do maior porto brasileiro um alerta sobre a vulnerabilidade das infraestruturas essenciais do país.
O ataque cibernético que atingiu os sistemas da Autoridade Portuária de Santos (APS), responsável pela administração do maior complexo portuário da América Latina, expõe uma questão que vai muito além da segurança da informação: a capacidade de instituições estratégicas brasileiras continuarem funcionando quando sua infraestrutura digital deixa de responder.
O episódio, identificado em 6 de novembro, comprometeu sistemas e serviços digitais da autoridade portuária. A recuperação ocorreu gradualmente, enquanto procedimentos alternativos foram adotados para preservar as atividades. A Polícia Federal abriu investigação, e ainda não há conclusão pública sobre a extensão do incidente ou eventual acesso indevido a dados.
Embora as operações portuárias tenham sido mantidas, a necessidade de recorrer a procedimentos manuais e plataformas alternativas evidencia o grau de dependência que serviços essenciais desenvolveram em relação aos sistemas digitais.
O caso também traz à tona uma discussão pouco explorada no debate público brasileiro: não basta investir em tecnologia. É necessário assegurar que instituições tenham condições de sobreviver tecnologicamente a uma invasão.
A experiência de quem já enfrentou um sequestro digital
Essa discussão não é abstrata para Manoel Valente Figueiredo Neto, registrador de imóveis em Caxias do Sul, no Rio Grande do Sul. Em maio de 2019, o cartório sob sua responsabilidade foi vítima de um ataque cibernético que sequestrou os dados e interrompeu o funcionamento do sistema utilizado na atividade registral.
O criminoso exigiu US$ 1 milhão em bitcoins para devolver o acesso às informações. A situação foi noticiada pelo jornal Pioneiro, do Grupo RBS, em reportagem publicada em julho daquele ano.
A decisão de Manoel foi não pagar o resgate. A existência de cópias externas dos dados permitiu iniciar um processo de reconstrução. Diante da ausência de uma solução satisfatória por parte do fornecedor do sistema anterior, o registrador decidiu desenvolver uma plataforma própria, com apoio de um profissional de tecnologia da informação e utilizando também conhecimentos de programação que já possuía.
A iniciativa não se limitou a recuperar o funcionamento do cartório. Representou uma mudança na forma de compreender a relação entre tecnologia, autonomia institucional e responsabilidade pública.
Ao descrever aquele período, resumiu a experiência em uma frase que permanece emblemática: “Foi o mês em que renasci”.
O episódio também foi marcado por uma decisão que se tornou central em sua trajetória: em vez de aceitar a condição de refém de um sistema comprometido, assumiu a iniciativa de reconstruir a estrutura tecnológica da serventia. Como afirmou à reportagem, decidiu “tomar rédea da situação”.
O desenvolvimento de uma solução própria, naquele contexto, foi uma resposta concreta a um problema que muitas organizações ainda enfrentam: a dependência tecnológica sem domínio suficiente sobre os próprios meios de operação.
Tecnologia não pode significar dependência absoluta
A experiência de 2019 ajuda a compreender por que o incidente no Porto de Santos deve ser analisado sob uma perspectiva mais ampla.
Instituições públicas e privadas passaram a operar sobre camadas cada vez mais complexas de sistemas, servidores, fornecedores, serviços em nuvem, integrações e bancos de dados. Essa transformação trouxe eficiência, escala e velocidade, mas também criou pontos de concentração de risco.
Quando uma dessas estruturas é comprometida, a consequência pode ultrapassar o departamento de tecnologia e alcançar a própria prestação do serviço público, a atividade econômica e a confiança da sociedade.
Para Manoel Valente, o debate precisa abandonar a ideia de que segurança digital se resume à instalação de ferramentas de proteção.
“Segurança da informação não é simplesmente impedir que alguém entre no sistema. É construir uma instituição capaz de resistir, reagir e continuar funcionando mesmo quando a invasão acontece”, é uma das formulações que sintetizam seu posicionamento sobre o tema.

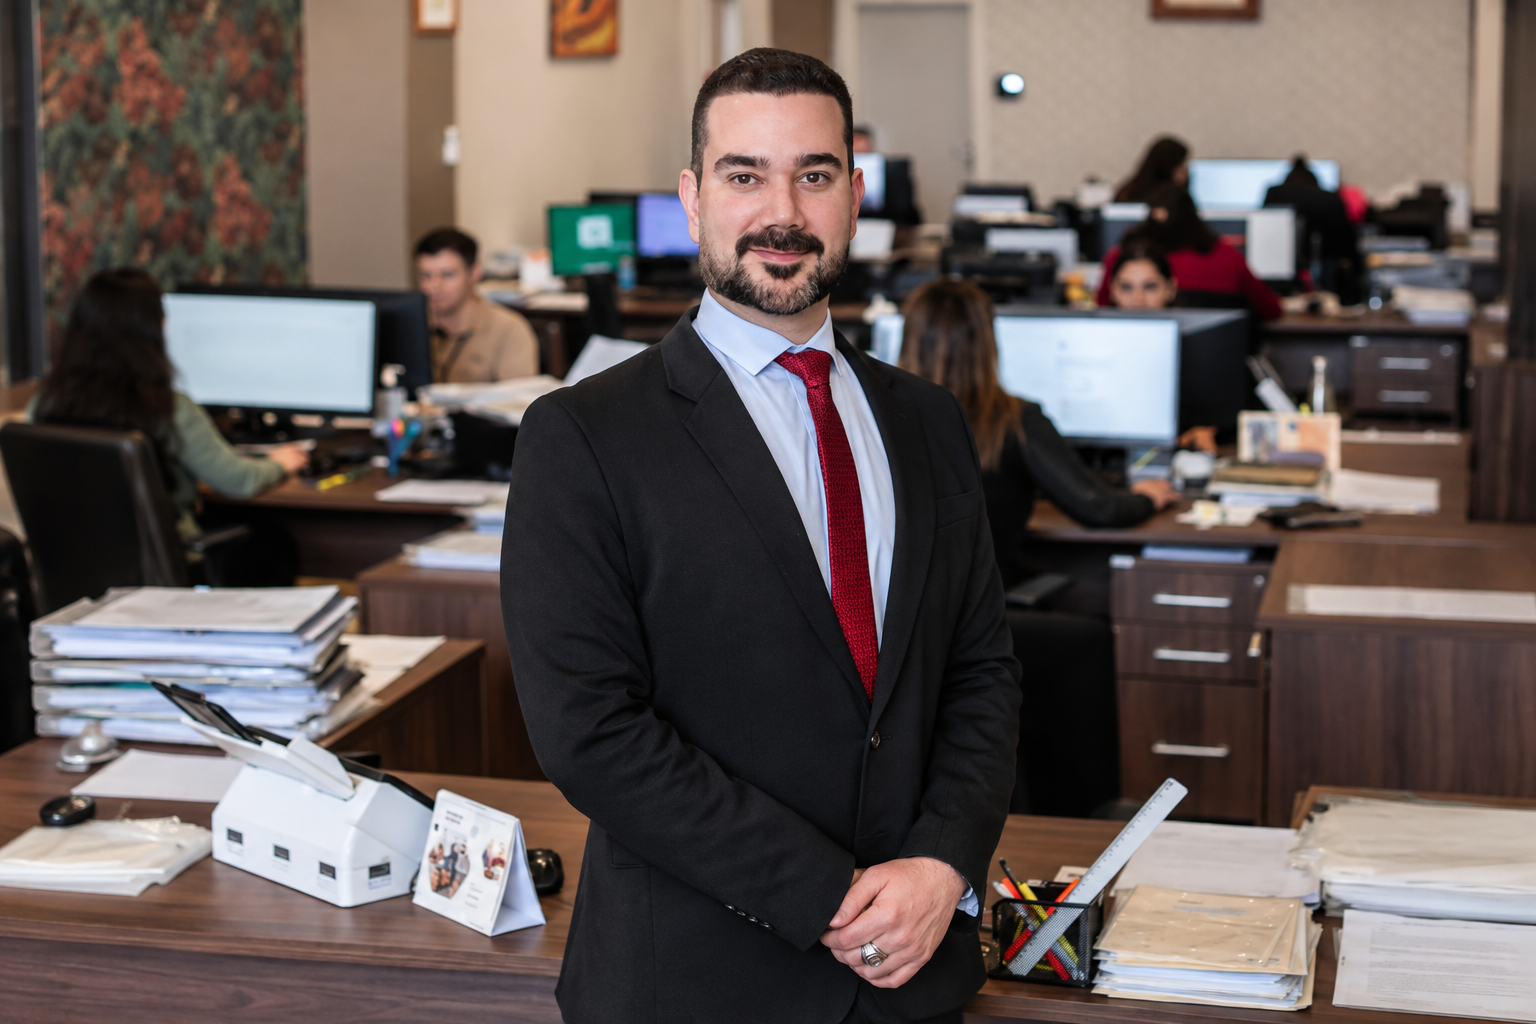
Manoel Valente Figueiredo Neto
A questão, portanto, não é apenas evitar o ataque, mas estar preparado para o cenário em que as barreiras de proteção falham.
Isso exige planejamento de continuidade, cópias de segurança independentes, testes efetivos de restauração, controle de acessos, monitoramento, segmentação de redes e protocolos de resposta a incidentes. Exige, sobretudo, que a instituição saiba quais atividades são indispensáveis e como mantê-las em funcionamento durante uma crise.
“Quando uma instituição exerce uma função pública, a continuidade de seus serviços não pode depender exclusivamente da disponibilidade de um fornecedor, de um servidor ou de uma única plataforma tecnológica. A responsabilidade institucional exige autonomia de decisão, capacidade de recuperação e domínio sobre os riscos digitais”, afirma Manoel Valente.
O registrador defende que a transformação digital das instituições precisa ser acompanhada de uma transformação equivalente na cultura de gestão. Não basta digitalizar procedimentos antigos ou contratar plataformas modernas. É preciso compreender a arquitetura tecnológica, os riscos envolvidos, a localização e a proteção dos dados, as responsabilidades dos fornecedores e os mecanismos de recuperação.
Um dos aprendizados mais importantes do ataque sofrido pelo cartório em 2019 foi a relevância de manter cópias de segurança fora do ambiente principal. Mas a experiência acumulada desde então permite ampliar essa compreensão. Ter backup não significa, necessariamente, ter capacidade de recuperação.
É preciso saber se as cópias estão protegidas contra alterações maliciosas, se podem ser acessadas quando a rede principal está comprometida, se os dados estão íntegros e se a restauração foi efetivamente testada.
Também é necessário estabelecer objetivos de recuperação: quanto tempo a instituição pode permanecer indisponível e qual volume de informações pode, no limite, ser perdido sem comprometer sua operação e suas obrigações.
Normas e referências internacionais, como a ISO/IEC 27001, voltada à gestão da segurança da informação, e a ISO 22301, relacionada à continuidade de negócios, oferecem parâmetros para estruturar essas práticas.
No caso do Porto de Santos, a utilização de procedimentos alternativos e do sistema federal Porto Sem Papel demonstra a importância de mecanismos de contingência que não dependam exclusivamente da infraestrutura afetada.
A experiência revela que resiliência não é apenas uma propriedade dos equipamentos. É uma característica da organização, de seus processos, de sua governança e das pessoas preparadas para agir diante de uma interrupção.
O ataque ao Porto de Santos deve servir de alerta para setores que sustentam a vida econômica e social do país: transportes, energia, telecomunicações, saúde, sistema financeiro, administração pública e serviços jurídicos.
A crescente integração digital faz com que uma vulnerabilidade localizada possa produzir efeitos em cadeia. Por isso, a segurança cibernética precisa ser tratada como tema de governança, responsabilidade institucional e política de continuidade, e não apenas como atribuição de equipes técnicas.
A trajetória de Manoel Valente traduz essa mudança de perspectiva. Em 2019, diante de um ataque que poderia ter comprometido profundamente a atividade de sua serventia, a resposta foi reconstruir a capacidade tecnológica e reduzir a dependência de uma solução que não havia conseguido atender à situação de emergência.
Hoje, ao observar incidentes como o do Porto de Santos, sua experiência reforça uma convicção: “a maturidade digital de uma instituição não se mede apenas pela tecnologia que utiliza, mas pela capacidade de preservar sua função quando essa tecnologia falha”, compreende Valente.
O Brasil avançou na digitalização de seus serviços, mas ainda precisa amadurecer sua cultura de resiliência. A infraestrutura digital já é tão estratégica quanto a infraestrutura física. E, assim como portos, rodovias e redes de energia, precisa ser protegida, testada e preparada para situações extremas.
“Uma instituição digitalmente segura não é aquela que nunca sofre um ataque. É aquela que, mesmo diante de um ataque bem-sucedido, consegue preservar sua integridade, sua memória institucional e sua capacidade de continuar servindo à sociedade”, resume Manoel Valente.
O episódio de Santos demonstra que a pergunta relevante não é apenas se uma instituição será atacada. É se ela estará preparada para continuar existindo, funcionando e cumprindo sua missão depois do ataque.
Manoel Valente Figueiredo Neto é registrador de imóveis, jurista, jornalista e professor de Epistemologia Jurídica no Programa de Pós-Graduação em Direito da Universidade de Caxias do Sul (UCS).